

ธุรกิจไอที
รัฐเร่งอุดช่องโหว่ไซเบอร์ สั่งใช้ MFA ด่วน หลังพบข้อมูลบัญชีรั่วไหลกว่า 221 ล้านราย

7 สิงหาคม 2569
กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) โดยคณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ (กกม.) เปิดเผยว่าได้รับรายงานกรณีมีบุคคลเข้าถึงข้อมูลส่วนบุคคลของประชาชนโดยมิชอบ แล้วนำไปเผยแพร่ผ่านช่องทางออนไลน์ ขณะนี้สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ร่วมกับหน่วยงานเจ้าของระบบกำลังเร่งควบคุมสถานการณ์ ตรวจสอบขอบเขตความเสียหาย ดูแลผู้ได้รับผลกระทบ และรวบรวมพยานหลักฐานเพื่อดำเนินคดีตามกฎหมาย
จากการตรวจสอบทางเทคนิคเบื้องต้นพบว่า เหตุการณ์นี้ไม่ได้เกิดจากการเจาะระบบด้วยเทคนิคขั้นสูง แต่เป็นการนำชื่อผู้ใช้งานและรหัสผ่านที่รั่วไหลอยู่แล้วจากแหล่งภายนอกมาใช้ล็อกอินเข้าสู่ระบบด้วยข้อมูลรับรองที่ถูกต้อง ก่อนนำไปสืบค้นหรือเข้าถึงข้อมูลส่วนบุคคลเกินกว่าสิทธิที่ได้รับอนุญาต ซึ่งแม้จะไม่ใช่การโจมตีที่ซับซ้อน แต่ก็ถือเป็นเหตุด้านความมั่นคงปลอดภัยไซเบอร์และการละเมิดข้อมูลส่วนบุคคลที่ร้ายแรง อาจนำไปสู่ความเสียหายจากการเปิดเผยข้อมูล การสวมรอย การหลอกลวง หรือการปลอมแปลงเอกสาร
⚫️ พบข้อมูลบัญชีรั่วไหลเกี่ยวข้องกับไทยกว่า 221 ล้านรายการ
สกมช. รวบรวมข้อมูลชื่อผู้ใช้งานและรหัสผ่านที่รั่วไหลจากหลายแหล่งทั่วโลก พบข้อมูลบัญชีรวมกว่า 56,000 ล้านรายการ ในจำนวนนี้เป็นข้อมูลที่เกี่ยวข้องกับประเทศไทยมากกว่า 221 ล้านรายการ
อย่างไรก็ตาม ตัวเลขดังกล่าวเป็นจำนวนรายการที่ตรวจพบจากหลายแหล่งและหลายช่วงเวลา ซึ่งอาจมีความซ้ำซ้อนหรือเป็นหลายบัญชีของบุคคลเดียวกัน จึงไม่ได้สะท้อนจำนวนประชาชนที่ได้รับผลกระทบโดยตรงทั้งหมด แต่ก็ชี้ให้เห็นความเสี่ยงด้านไซเบอร์ที่เพิ่มสูงขึ้นอย่างมีนัยสำคัญ
ที่ผ่านมา สกมช. ได้แจ้งเตือนหน่วยงานภาครัฐและหน่วยงานที่เกี่ยวข้องให้ตรวจสอบบัญชีที่มีความเสี่ยง เปลี่ยนรหัสผ่าน ระงับบัญชีที่ไม่จำเป็น ทบทวนสิทธิการเข้าถึง และยกระดับมาตรการรักษาความปลอดภัยอย่างต่อเนื่อง โดยเฉพาะระบบสำคัญและระบบที่จัดเก็บหรือเชื่อมโยงข้อมูลส่วนบุคคลของประชาชน
⚫️ เร่งใช้ MFA ปิดความเสี่ยงจากรหัสผ่านรั่วไหล
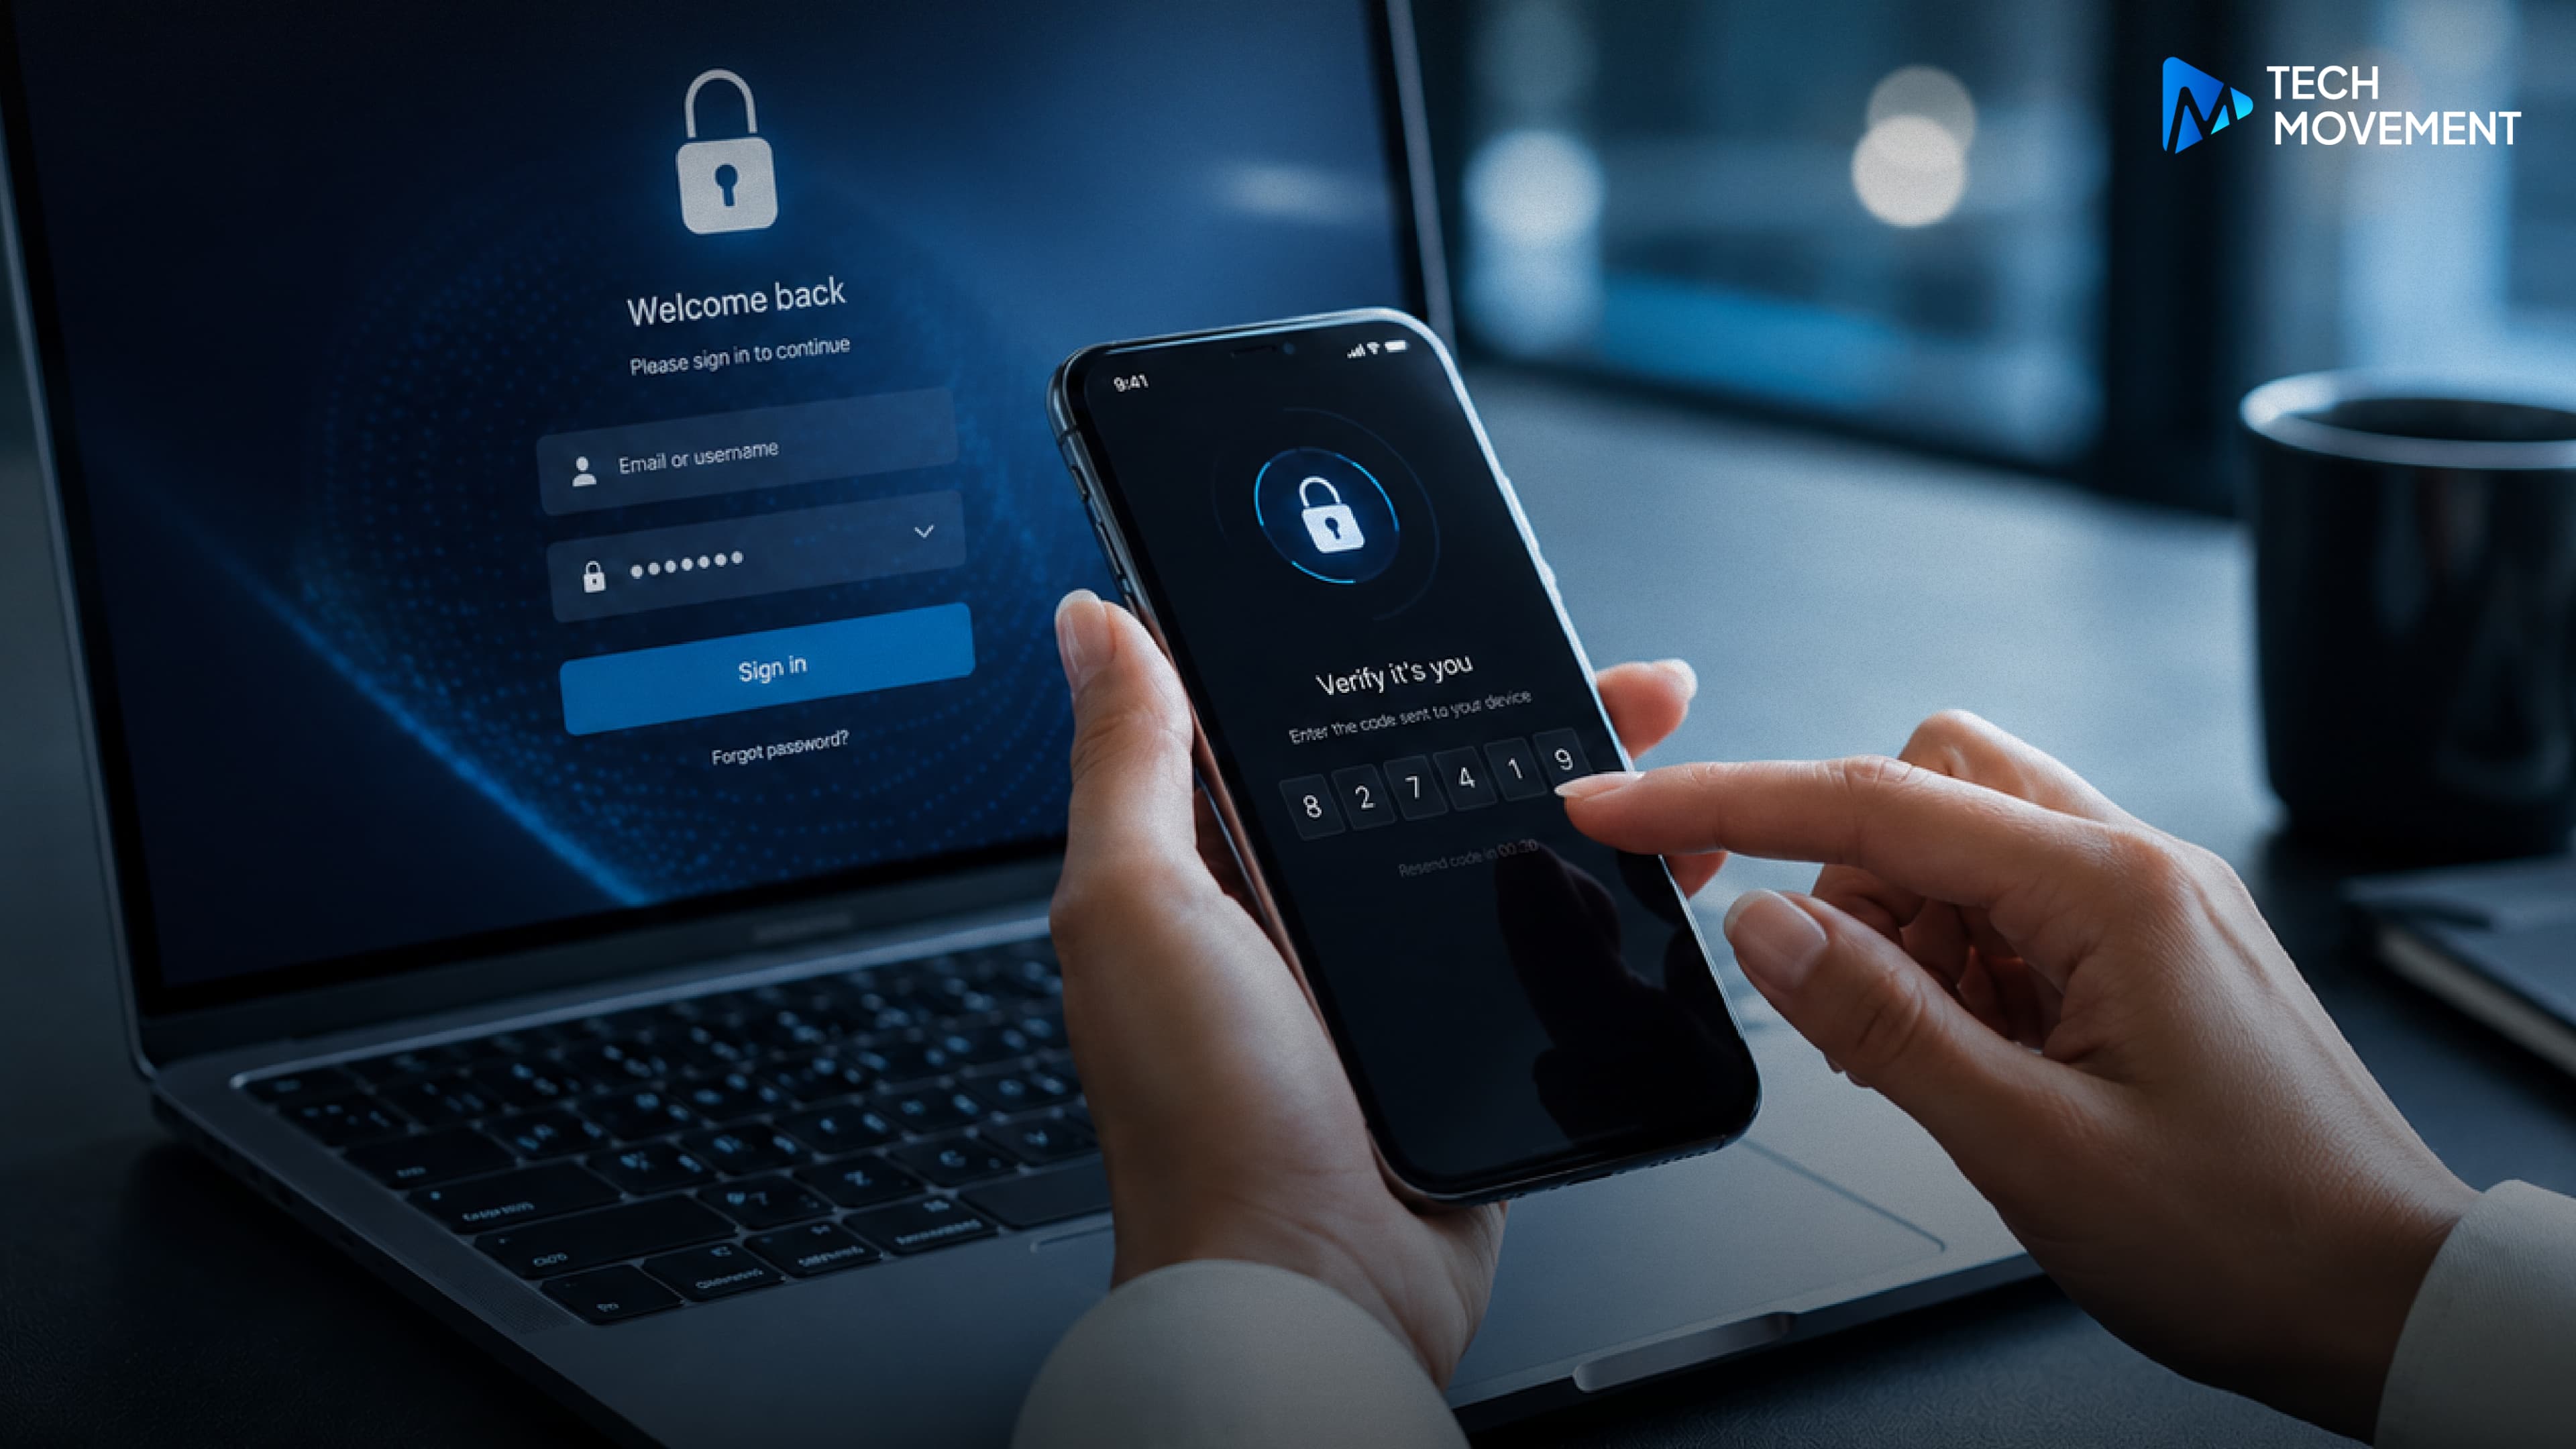
คณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ (กกม.) เน้นย้ำให้หน่วยงานภาครัฐยกระดับระบบสำคัญและระบบที่จัดเก็บข้อมูลประชาชน ด้วยการเปิดใช้งานการยืนยันตัวตนแบบหลายปัจจัย หรือ Multi-Factor Authentication (MFA) โดยด่วน โดยเฉพาะบัญชีผู้ดูแลระบบ บัญชีผู้มีสิทธิ์สูง บัญชีที่เข้าถึงข้อมูลส่วนบุคคล และระบบที่เปิดให้เข้าถึงจากเครือข่ายภายนอก
MFA คือระบบที่กำหนดให้ผู้ใช้งานยืนยันตัวตนมากกว่าหนึ่งขั้นตอน เช่น รหัส OTP การยืนยันผ่านแอปพลิเคชัน หรือข้อมูลชีวมิติ ซึ่งช่วยลดความเสี่ยงได้มาก เพราะแม้ผู้ไม่หวังดีจะทราบรหัสผ่านที่รั่วไหล ก็ยังไม่สามารถเข้าสู่ระบบได้หากไม่มีปัจจัยยืนยันตัวตนเพิ่มเติม
กระทรวงดีอีระบุว่า เหตุการณ์นี้สะท้อนว่าผู้ไม่หวังดีไม่จำเป็นต้องมีเทคนิคขั้นสูง เพียงมีชื่อผู้ใช้งานและรหัสผ่านที่รั่วไหลก็อาจเข้าถึงข้อมูลประชาชนได้ หน่วยงานจึงไม่สามารถพึ่งพารหัสผ่านเพียงชั้นเดียวได้อีกต่อไป และได้สั่งการให้ สกมช. โดย ThaiCERT ร่วมกับหน่วยงานเจ้าของระบบเร่งพิสูจน์หลักฐานดิจิทัล วิเคราะห์ขอบเขตความเสียหาย ตรวจสอบบัญชีและเส้นทางการเข้าถึง ตลอดจนติดตามการนำข้อมูลไปเผยแพร่หรือใช้ประโยชน์โดยมิชอบ
⚫️ ย้ำผู้ดูแลข้อมูลต้องปฏิบัติตาม PDPA
กระทรวงดีอีและ สกมช. ย้ำว่า หน่วยงานที่เป็นผู้ควบคุมข้อมูลส่วนบุคคลมีหน้าที่ตามมาตรา 37 (1) แห่งพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ต้องจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เพื่อป้องกันมิให้ข้อมูลส่วนบุคคลสูญหาย ถูกเข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยโดยปราศจากอำนาจหรือโดยมิชอบ และต้องทบทวนมาตรการดังกล่าวเมื่อจำเป็นหรือเมื่อเทคโนโลยีเปลี่ยนแปลงไป
หน่วยงานใดที่ได้รับแจ้งความเสี่ยงเรื่องบัญชีรั่วไหลแล้ว แต่ยังเพิกเฉย ไม่ตรวจสอบ ไม่ระงับหรือเปลี่ยนข้อมูลรับรอง ไม่ทบทวนสิทธิ และไม่เพิ่มมาตรการยืนยันตัวตนที่เหมาะสม อาจเข้าข่ายไม่ปฏิบัติตามที่กฎหมายกำหนด และอาจต้องรับผิดตามกระบวนการของกฎหมายคุ้มครองข้อมูลส่วนบุคคล
⚫️ ยกระดับการป้องกันไซเบอร์ เริ่มต้นได้จากทุกคน
เหตุการณ์ข้อมูลรั่วไหลครั้งนี้สะท้อนให้เห็นว่า การใช้รหัสผ่านเพียงอย่างเดียวไม่เพียงพอต่อการปกป้องบัญชีออนไลน์อีกต่อไป การเปิดใช้งาน Multi-Factor Authentication (MFA) จึงกลายเป็นมาตรฐานสำคัญที่ทั้งองค์กรและประชาชนควรนำมาใช้ เพื่อลดความเสี่ยงจากการถูกเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
นอกจากนี้ ประชาชนควรระมัดระวังการหลอกลวงในรูปแบบฟิชชิง (Phishing) หรือการแอบอ้างจากมิจฉาชีพที่อาจใช้ข้อมูลส่วนบุคคลที่รั่วไหลมาสร้างความน่าเชื่อถือ ไม่ควรเปิดเผยรหัสผ่าน รหัส OTP หรือข้อมูลทางการเงินให้กับบุคคลที่ไม่สามารถยืนยันตัวตนได้ และควรตรวจสอบทุกการติดต่อผ่านช่องทางทางการก่อนดำเนินการใด ๆ
ข่าวที่เกี่ยวข้อง
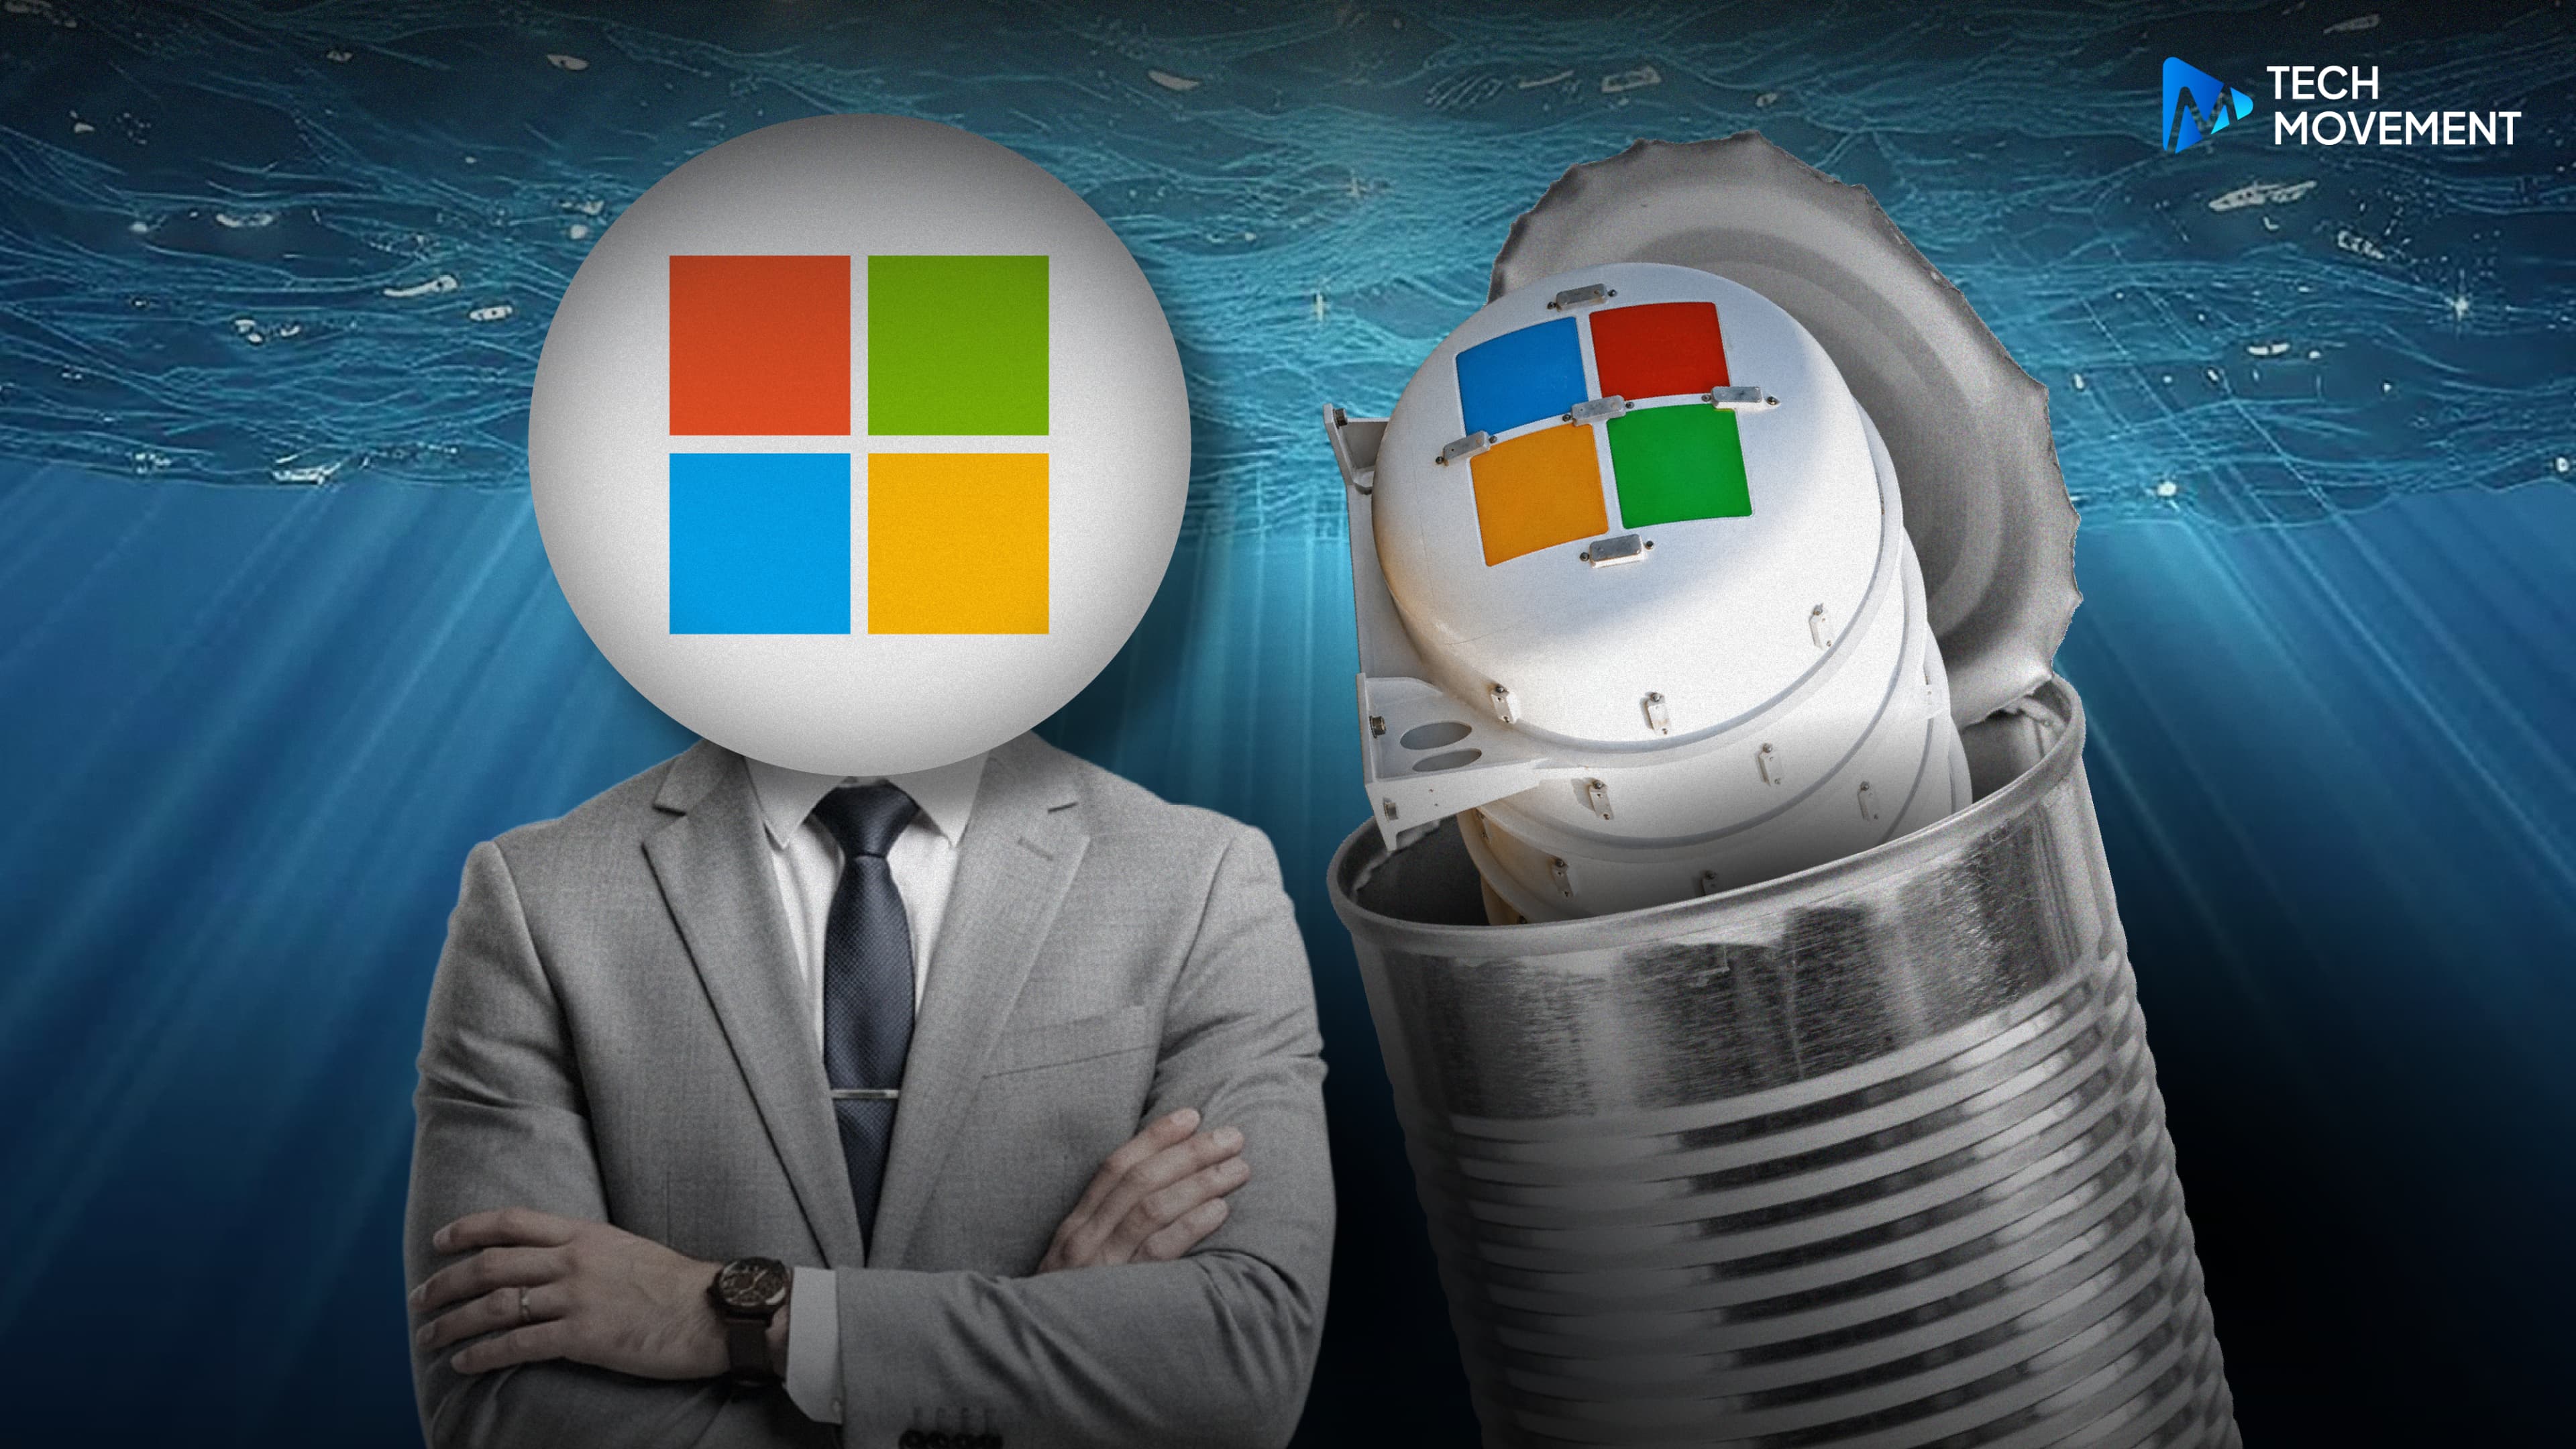
Server เสียน้อยลง 8 เท่า แต่ไม่คุ้มขยายต่อ? เจาะเหตุผลที่ Microsoft ยุติ Data Center ใต้ทะเล
หากพูดถึง Data Center ทุกคนมักนึกถึงภาพของอาคารขนาดใหญ่ที่เต็มไปด้วย Server และระบบระบายความร้อนที่ต้องทำงานตลอด 24 ชั่วโมง แต่ Microsoft ได้ใช้วิธีจัดการกับความร้อน ด้วยการทดลองนำ Data Center ลงไปไว้ใต้ทะเล ผ่านโครงการ Project Natick ที่เริ่มศึกษาในปี 2013
 2 วันที่แล้ว
Server เสียน้อยลง 8 เท่า แต่ไม่คุ้มขยายต่อ? เจาะเหตุผลที่ Microsoft ยุติ Data Center ใต้ทะเล
2 วันที่แล้ว
สิงคโปร์ เตือน! AI แย่งงานบัณฑิตจบใหม่ ชี้ภาครัฐ-การศึกษาต้องเร่งปรับตัว
2 วันที่แล้ว
แว่น Meta กับประเด็นที่ชวนคิด หรือว่าเทคโนโลยีกำลังมีส่วนทำให้พื้นที่ส่วนตัวหายไป?
2 วันที่แล้ว